// Leistung
Netzwerke, VPN und Firewalls
Standorte, Server und Cloud sicher verbinden, das Netz in sinnvolle Zonen gliedern und jederzeit wissen, was darin passiert. Schlank geplant, nachvollziehbar dokumentiert, laufend überwacht.
Standortvernetzung per VPN
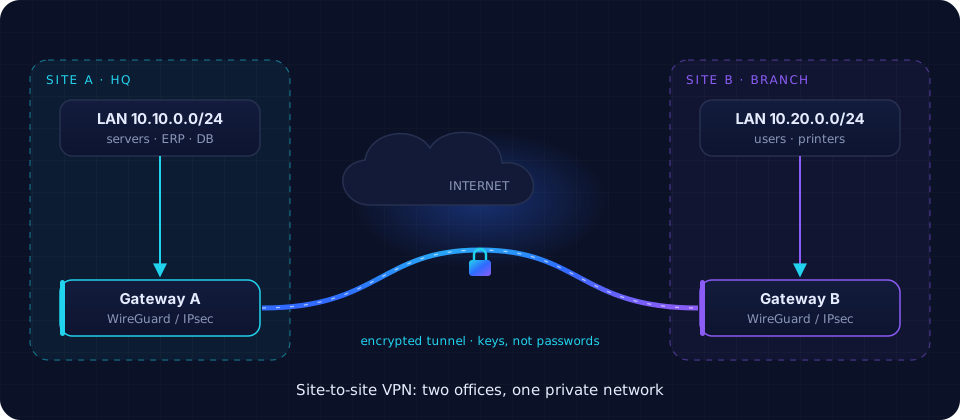
Ob zwei Büros in einem gemeinsamen Netz, Mitarbeitende im Homeoffice mit Zugriff auf interne Systeme oder eine sichere Anbindung an die Cloud: Wir planen und bauen VPN-Verbindungen, die schnell, wartungsarm und auf Schlüsseln statt geteilten Passwörtern aufgebaut sind.
- Site-to-Site-VPNDauerhaft verschlüsselte Tunnel zwischen Standorten, Rechenzentren und Cloud-Netzen (OCI, AWS, Azure).
- WireGuardModern, schlank und performant. Unsere erste Wahl für neue Linux-basierte Verbindungen und Fernzugriff.
- IPsec (IKEv2)Für die Anbindung vorhandener Firewalls, Router und VPN-Gateways der Cloud-Anbieter.
- FernzugriffClient-VPN mit persönlichen Schlüsseln, jederzeit widerrufbar und nur mit Zugriff auf das, was die jeweilige Person benötigt.
Netzwerkplanung und Netzsegmentierung
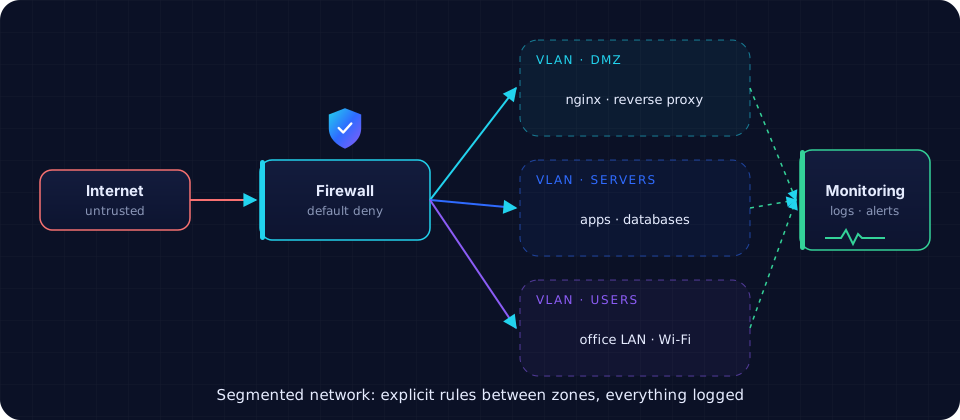
In einem flachen Netz, in dem jedes Gerät jedes andere erreicht, kann sich ein Angreifer ungehindert ausbreiten. Wir entwerfen ein Zonenmodell, das zu Ihrer Größe passt: getrennte VLANs für Server, Arbeitsplätze, Gäste und Management sowie eine DMZ für öffentlich erreichbare Dienste, mit klarem Adressplan und Netzplan.
Firewalls mit Fokus auf Sicherheit und Überwachung
- Default DenyZwischen den Zonen und ins Internet ist nur ausdrücklich freigegebener Verkehr erlaubt. Jede Freigabe ist begründet und dokumentiert.
- Härtungnftables/firewalld unter Linux oder Ihre vorhandene Firewall; möglichst wenige offene Dienste, Rate Limiting, Schutz vor Brute-Force-Angriffen.
- Protokollierung und MonitoringZentrale Logs, Alarmierung bei auffälligem Verkehr, Überwachung von Tunneln, Leitungen, Zertifikaten und Erreichbarkeit.
- Regelmäßige ÜberprüfungTurnusmäßige Bereinigung des Regelwerks und ein kurzer Bericht: was sich geändert hat, was blockiert wurde, wo Handlungsbedarf besteht.
Häufige Fragen
WireGuard oder IPsec: Was ist für uns richtig?
WireGuard für neue Verbindungen zwischen Linux-Systemen und für den Fernzugriff, weil es einfacher und schneller ist. IPsec, wenn auf der Gegenseite eine vorhandene Firewall oder ein Cloud-Gateway nur IPsec unterstützt. Beides lässt sich parallel betreiben.
Können Sie unseren Standort mit unseren Cloud-Servern verbinden?
Ja. Wir richten Site-to-Site-VPNs zu OCI, AWS und Azure ein, entweder zu den VPN-Gateways der Anbieter oder zu einem schlanken Linux-Gateway unter Ihrer Kontrolle.
Brauchen wir teure Hardware-Firewalls?
Nicht zwingend. Für viele kleine und mittlere Netze reicht eine sauber konfigurierte Linux-Firewall oder das Gerät, das Sie bereits besitzen. Zusätzliche Hardware empfehlen wir nur, wenn sie sich klar lohnt.